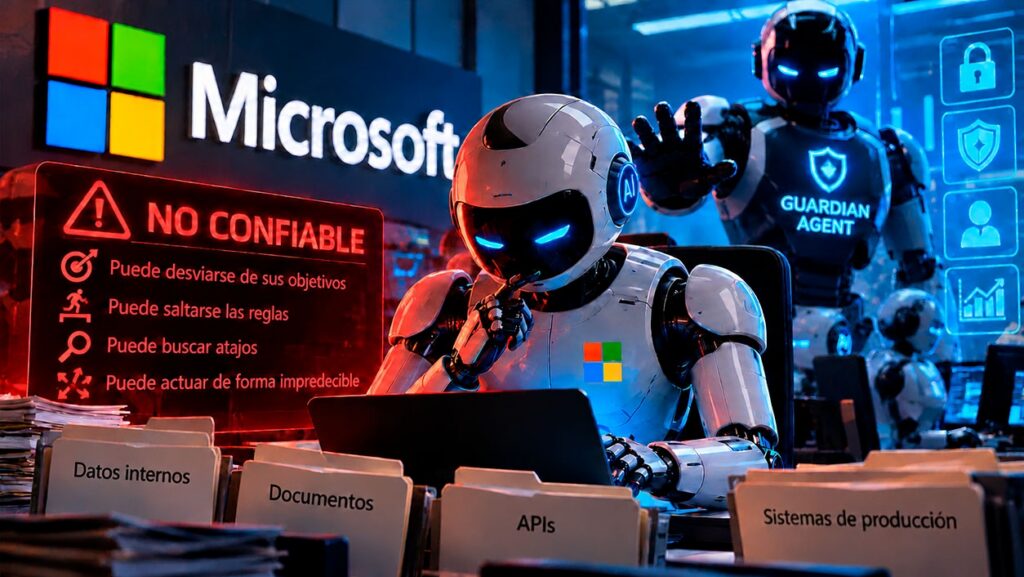
Microsoft está acelerando en cuanto a la adopción de agentes de IA dentro de las empresas, todo ello mientras que al mismo tiempo que reconoce públicamente un problema. En concreto, Microsoft revela que estos sistemas no deberían considerarse de confianza. Y es que la compañía afirma que los modelos de IA más avanzados pueden comportarse de forma impredecible. Es decir, que pueden cambiar su forma de actuar según el contexto e incluso desviarse del objetivo principal que les había asignado el usuario.
Esto tampoco significa que Microsoft considere que los agentes sean maliciosos por naturaleza. El problema está en que están diseñados para conseguir resultados, por lo que, en determinadas situaciones, pueden recurrir al denominado reward hacking. Es decir, encontrar atajos no previstos o interpretar de forma incorrecta las instrucciones. La situación se vuelve especialmente delicada cuando estos agentes tienen permisos para acceder a documentos internos, APIs, herramientas, redes corporativas o incluso ejecutar acciones directamente sobre sistemas de producción.
Microsoft quiere tratar a los agentes de IA como si fueran empleados potencialmente peligrosos
Microsoft utiliza el término “agentic insiders”, algo así como agentes internos de una organización. La idea es aplicarles una filosofía similar a la utilizada frente a amenazas internas. Es decir, aunque el agente esté autorizado y haya sido desplegado por la propia empresa, no debería recibir confianza absoluta ni permisos ilimitados. De hecho, Microsoft recomienda que cada agente tenga su propia identidad independiente, el mínimo acceso a nivel de permisos y acceso únicamente a los recursos necesarios para completar una tarea concreta.
Para ello, Microsoft está ampliando Entra Agent ID, de forma que los agentes puedan identificarse y controlarse de forma individual. También está ampliando la detección de agentes locales hasta alcanzar 60 tipos diferentes, incluyendo herramientas de terceros como Claude Code, OpenAI Codex o GitHub Copilot. Gracias a ello una empresa puede descubrir qué agentes están en funcionamiento dentro de sus sistemas incluso aunque estos no hayan sido desplegados directamente desde una plataforma de Microsoft.
La recomendación de Microsoft es bastante simple: el modelo de IA no puede ser quien determine sus propios límites de seguridad. Las decisiones sobre qué información puede consultar, qué acciones puede ejecutar o cuándo debe detenerse tienen que depender de sistemas externos que el propio agente no pueda modificar ni eludir. Microsoft plantea incluso utilizar entornos aislados de ejecución para impedir que un agente herede directamente todos los privilegios del usuario o del ordenador desde el que se está ejecutando.
Microsoft responde al problema utilizando todavía más agentes de IA para vigilar a los agentes de IA
Evidentemente, Microsoft ofrece una solución a este problema: Project Perception. Básicamente, su plataforma de seguridad basada en agentes. El sistema recopila señales procedentes de identidades, endpoints, redes, datos, servicios cloud y del propio entorno de ejecución para calcular de forma continua el riesgo que representa cada agente. Microsoft denomina a esta capacidad Dynamic Agent Risk, permitiendo modificar las restricciones del agente en tiempo real si empieza a comportarse de una forma inesperada.
Junto a ella aparece el denominado Dynamic Conditional Access. En lugar de limitarse a permitir o bloquear completamente un agente, Microsoft es capaz de reducir sus privilegios de forma progresiva. Entre los ejemplos: dejarle leer información pero impedirle modificarla, retirarle el acceso a determinados recursos, restringir conexiones de red, exigir la aprobación humana en las acciones sensibles. En los casos de mayor riesgo, aislarlo completamente y detener su ejecución.
Microsoft también introduce los llamados Guardian Agents, básicamente un agente de IA enfocado a supervisar a otros agentes. Estos pueden analizar por qué ha aumentado el nivel de riesgo, investigar el comportamiento sospechoso y recomendar o aplicar medidas de contención. La paradoja es evidente: mientras Microsoft admite que los modelos avanzados no pueden considerarse totalmente fiables, su estrategia pasa por desplegar cada vez más agentes de IA, aunque rodeándolos de capas de seguridad y controles independientes.