La inteligencia artificial ha demostrado su utilidad en multitud de situaciones, tanto si queremos una respuesta rápida a una pregunta como si deseamos que nos haga una tarea o nos resuelva un problema. Por ello, la usan estudiantes para hacer ejercicios para clase, trabajadores en su empleo y hasta personal de cargos importantes en ciberseguridad. De hecho, la IA ha demostrado ser muy útil en este último sector, pues es capaz de detectar vulnerabilidades que los humanos desconocían y así ha ocurrido con la IA de OpenAI llegando a identificar casi 1.000 vulnerabilidades de kernel de Linux.
El uso de la IA en ciberseguridad es algo bastante reciente, pues comenzó a popularizarse cuando se descubrió el gran potencial de esta con modelos como Mythos. Este modelo de IA de Anthropic logró descubrir un total de 271 vulnerabilidades que existían en el popular navegador Firefox. Estas pasaron desapercibidas y la IA las descubrió, lo que permitió parchearlas y mejorar la seguridad.
OpenAI ha identificado 948 vulnerabilidades de kernel de Linux usando una IA centrada en ciberseguridad
OpenAI ha conseguido identificar un gran número de vulnerabilidades de escalada de privilegios locales en el núcleo de Linux utilizando un modelo de IA especializado en ciberseguridad, demostrando el enorme potencial de los modelos avanzados para detectar fallos de seguridad en sistemas operativos. Según informan, la compañía desarrolló un sistema autónomo capaz de analizar código, localizar vulnerabilidades, comprobar su explotación y generar posibles parches. Estos fallos permitirían que un usuario o atacante con acceso limitado al sistema pudiera obtener permisos de administrador o root, consiguiendo un control mucho mayor sobre el equipo. El descubrimiento resulta especialmente importante porque Linux es la base de numerosos servidores, infraestructuras en la nube, superordenadores y dispositivos Android.
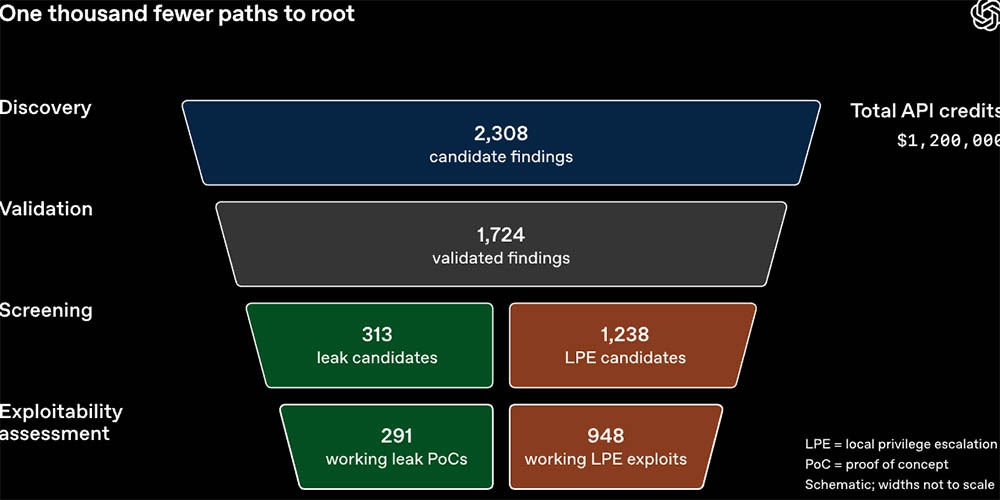
No analizaron todo el núcleo de Linux, que supera los 40 millones de líneas de código. En su lugar, utilizaron agentes especializados denominados Scout, encargados de identificar las partes más interesantes desde el punto de vista de la seguridad. Estos agentes seleccionaron 5.034 objetivos de análisis que representaban aproximadamente 2,8 millones de líneas de código, apenas el 7% del total. Posteriormente, otros agentes denominados Analyst examinaron esas secciones y encontraron 2.308 posibles vulnerabilidades en solo 12 horas. La validación dinámica permitió reproducir 1.724 de esos fallos en 30 horas, utilizando máquinas virtuales aisladas con herramientas de detección de errores de memoria.
La investigación también demuestra que los exploits no dependían simplemente de desactivar las protecciones habituales de Linux. Los agentes trabajaron con máquinas virtuales que mantenían activadas tecnologías de seguridad como KASLR, SMEP, SMAP y HARDENED_USERCOPY. En estas condiciones consiguieron desarrollar 1.169 exploits funcionales de escalada de privilegios, aunque posteriormente comprobaron que correspondían a 948 vulnerabilidades diferentes.
Encontraron 10 técnicas de exploits que antes no se conocían
Esto significa que algunos fallos podían explotarse mediante varios procedimientos. Además, generaron 291 pruebas de concepto relacionadas con filtraciones de información. En los casos de escalada de privilegios, los programas permitían pasar de una cuenta de usuario sin permisos especiales a una sesión con privilegios de administrador.
Otro descubrimiento especialmente importante fue la identificación de diez técnicas de exploits que los investigadores consideran novedosas. Tras estudiar una muestra de 166 exploits, encontraron dos técnicas relacionadas con la colocación de objetos en la memoria del kernel, otras dos para reorganizar páginas de memoria y mejorar la fiabilidad de los ataques, cinco basadas en la manipulación de datos y una relacionada con confusiones de tipos.
OpenAI consultó con expertos externos en explotación de Linux, que tampoco conocían esos métodos. La compañía decidió no publicar todos los detalles técnicos para evitar facilitar su utilización en ataques reales. Esto demuestra que los modelos avanzados no se limitan necesariamente a reproducir técnicas de seguridad conocidas, sino que también pueden descubrir nuevas formas de explotar vulnerabilidades.