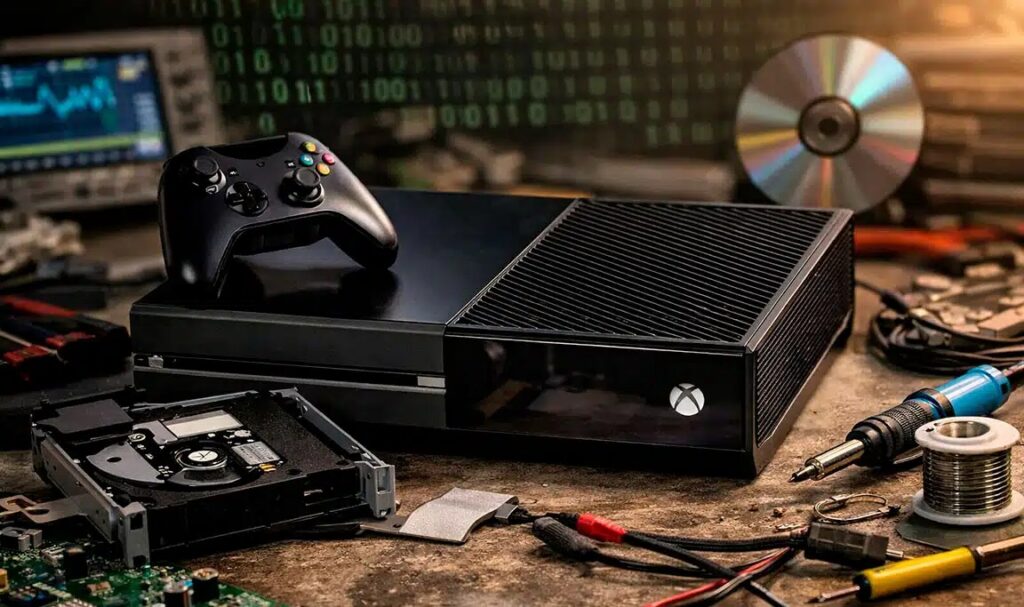
Lanzada en noviembre de 2013, no ha sido hasta este fin de semana que han podido hackear la consola Xbox One. Este es realmente un hito cuando tras más de una década de su lanzamiento se consideraba una consola prácticamente “inhackeable”. El artífice de este hito fue Markus Gaasedelen, un investigador de seguridad. Fue en el evento RE//verse 2026 donde mostró el funcionamiento de un ataque de hardware bautizado como Bliss, dirigido directamente contra el Boot ROM del procesador de seguridad integrado en el SoC de AMD.
Lo particular de ese Boot ROM, es que está grabado en silicio y se ejecuta antes de que cargue el firmware firmado por Microsoft. El hallazgo es especialmente serio, ya que todos los modelos vulnerables no se puede parchear con una simple actualización de software. El motivo de ello es que, a nivel técnico, no estamos ante un exploit software típico ni ante un “jailbreak”. Así que conozcamos un poco más cómo han conseguido este logro.
Consiguen hackear la Xbox One 12 años después de su debut en el mercado
Para hackear la Xbox One se recurrió a un ataque por hardware extremadamente precios conocido como «voltage glitching». Este permite alterar, de forma momentánea, la alimentación de la consola durante el arranque para forzar fallos de ejecución. Las explicaciones técnicas publicadas sobre hablan de un doble glitch: uno para debilitar las barreras de protección de la memoria, y otra para desviar la ejecución y obtener control a muy alto nivel sobre el procesador de seguridad. Esa cadena permitiría volcar eFuses, descifrar etapas del arranque y abrir la puerta a ejecutar código no firmado.
La consecuencia práctica es enorme en términos de control del sistema. Como resumen a la demo mostrada, Bliss compromete la cadena de confianza desde su base: permitiría cargar código no firmado en todos los niveles relevantes, incluido hypervisor y sistema operativo, además de acceder al procesador de seguridad para descifrar firmware, juegos y otros componentes. En castellano, que la consola ha caído 12 años y lo ha hecho a lo grande, que es literalmente no tener seguridad alguna.
Evidentemente, la piratearía es lo que menos interesa del hackeo de la Xbox One. Aunque parezca mentira, ha pasado tanto tiempo, que este hackeo es más importante cara a la preservación de los juegos y la reparación de consolas. Esto permitirá reparar consolas con la memoria NAND dañada, reparación de problemas ligado con la memoria eMMC, desacoplar o sustituir unidades ópticas emparejadas criptográficamente y, en general, facilitar la conservación del software de Xbox One cuando el hardware envejezca más o desaparezcan servicios y DRM. Es por ello que el investigador indica que ha hecho esto con una única intención, ofrecer a la comunidad la facilidad de reparar, archivar y estudiar el sistema de las Xbox One.
Este exploit afecta al modelo original «fat» lanzado en el año 2013
Así es, este exploit permite hackear el procesador de seguridad de la Xbox One original. Modelos más modernos, como la versión más delgada, la Xbox One S, la Xbox One X y las nuevas Xbox Series X y Series S, no se ven afectadas por esta vulnerabilidad. Precisamente porque AMD había reforzado la arquitectura con más defensas anti-gluth junto a cambios en el diseño del subsistema de seguridad.
Por ahora, para hackear la Xbox One, será necesario realizar soldaduras, microcontroladores y ajustes finos. En el futuro puede que salga una implementación más refinada en forma de un modchip más fácil de aplicar. También hay que destacar que Xbox ya ofrecía un Modo Desarrollador oficial para ejecutar apps UWP en consolas retail, algo que la comunidad ha usado desde hace años para emuladores y homebrew limitado. Pero eso no equivale ni de lejos a Bliss. El modo desarrollador oficial te saca del entorno retail y tiene claras restricciones, mientras que este exploit ataca toda la cadena de verificación criptográfica.